Chrome 自动填充功能详解:工作原理、安全风险与最佳配置
📑 目录
你在网页表单上点击自动填充,Chrome 一下子帮你填好了姓名、地址、手机号——但你有没有想过这些信息的安全性?
这个看似方便的功能,背后其实藏着不少细节:Chrome 是怎么识别表单字段的、你的数据存储在哪里、哪些情况下自动填充可能变成隐私泄露的通道。这些问题,大部分用户从未认真想过。
这篇 Chrome 自动填充功能详解会从底层原理到实际安全风险逐层拆解,帮你搞清楚自动填充到底在做什么,以及如何根据自己的需求调整配置。
在深入之前,如果你还不熟悉 Chrome 浏览器 的基本设置操作,建议先了解一下 Chrome 使用技巧 的相关内容。自动填充是 Chrome 浏览器 众多便利功能中的一个,理解它的边界才能用得更放心。
Chrome 自动填充支持哪些数据类型
Chrome 的自动填充不是一个单一功能,而是多个独立模块的组合。每个模块管理不同类型的数据,配置也是独立的。了解这个分类很重要,因为后面关闭或调整时,你需要知道该去哪里操作。
密码自动填充
这是最常被使用的自动填充类型。当你在网站上登录账号时,Chrome 会弹出保存密码的提示,之后再次访问该网站时自动填充用户名和密码。
密码存储在 Chrome 的密码管理器中,所有保存的账号密码都可以在 chrome://password-manager 页面查看。Chrome 在显示已保存的密码时,会要求你验证操作系统密码(Windows 的 PIN 或密码),这是一个基础的安全措施。
关于密码管理的具体操作,比如如何查看已保存的密码、如何导出密码,可以参考我们之前写的 Chrome 查看保存密码的完整方法 和 Chrome 自动保存密码的配置指南。
地址自动填充
Chrome 可以保存你的姓名、街道地址、城市、省/州、邮编、国家/地区、电话号码、邮箱地址等信息。当你遇到需要填写收货地址或联系信息的表单时,Chrome 会弹出地址建议,一键填充所有字段。
地址信息的存储位置是 chrome://settings/addresses。Chrome 支持保存多个地址,比如家庭地址和公司地址,填充时你可以选择使用哪一个。
付款方式自动填充
Chrome 可以保存信用卡/借记卡信息(卡号、持卡人姓名、有效期、CVV),在电商网站结算时自动填充。
需要注意的是,Chrome 在新版中已经不再自动保存 CVV 码(安全验证码)。CVV 需要你手动输入,这是一个重要的安全改进。但早期版本中保存的 CVV 可能仍然存在于你的本地数据中,建议检查并清理。
付款信息的存储位置同样是 chrome://settings/payments。和密码一样,查看已保存的付款信息时需要验证系统密码。
手机号自动填充
Chrome 支持读取你设备上的手机号码(主要在移动端,但桌面端也有类似功能),在表单中提供手机号填充建议。这个功能的开关在设置中是独立的。
邮箱地址自动填充
Chrome 会记住你之前在表单中填写的邮箱地址,当你遇到邮箱输入字段时,会弹出之前使用过的邮箱供你选择。这个功能比较轻量,没有专门的设置页面,主要通过你的使用习惯积累数据。
Chrome 如何检测和识别表单字段
自动填充的核心难点在于:Chrome 怎么知道网页上哪个输入框是姓名、哪个是地址、哪个是邮箱?这个过程比大多数用户想象的要复杂。
autocomplete 属性匹配
HTML 标准中定义了 autocomplete 属性,开发者可以用它明确告诉浏览器每个输入框的含义。比如:
<input type="text" autocomplete="given-name" placeholder="姓">
<input type="text" autocomplete="family-name" placeholder="名">
<input type="email" autocomplete="email" placeholder="邮箱">
<input type="tel" autocomplete="tel" placeholder="手机号">
<input type="text" autocomplete="street-address" placeholder="街道地址">
Chrome 优先根据 autocomplete 属性来判断字段类型。W3C 标准定义了几十个 autocomplete 值,涵盖了姓名、地址、电话、邮箱、组织名等各种常见字段。如果网站开发者正确使用了这些属性,Chrome 的自动填充准确率非常高。
name 属性和 label 标签推断
但现实中的很多网站并没有正确使用 autocomplete 属性。这时 Chrome 会退而求其次,通过其他 HTML 信号来推断字段含义:
- name/id 属性:Chrome 会分析 input 元素的
name和id属性。比如name="email"或id="phone-number"这样的命名,Chrome 能够推断出字段类型。 - label 标签:每个输入框前面通常有一个
<label>标签描述其用途,比如"邮箱地址"或"联系电话"。Chrome 会解析 label 文本来判断字段含义。 - placeholder 文本:输入框的 placeholder 也提供线索,比如 placeholder=“请输入手机号”。
机器学习辅助识别
当 HTML 信号不够明确时,Chrome 还会使用机器学习模型来辅助判断字段类型。Google 在 2020 年之后引入了基于神经网络的表单解析系统,这个模型在大量网页表单上训练,能够识别各种非标准的字段命名和布局方式。
这也是为什么有时候 Chrome 能在不规范的表单上正确填充——即使开发者没有使用标准属性,Chrome 的 ML 模型也能猜对大部分字段。
填充优先级逻辑
当你点击自动填充时,Chrome 的处理流程是这样的:
- 扫描当前表单中所有的 input 元素
- 对每个 input 元素,先检查
autocomplete属性是否存在且有效 - 如果
autocomplete不存在,检查name、id、label、placeholder 等信号 - 如果信号模糊,调用 ML 模型预测
- 将预测结果与本地存储的数据匹配
- 按字段类型填充对应数据
整个过程在你点击的瞬间完成,延迟通常在 100 毫秒以内。
自动填充的数据存储与安全机制
理解自动填充的安全性,首先要搞清楚数据存在哪里、怎么加密、谁可以访问。
本地存储 vs Google 账号同步
Chrome 的自动填充数据有两种存储方式:
本地存储:数据保存在你的电脑硬盘上,位于 Chrome 用户数据目录(Windows 下通常是 C:\Users\<用户名>\AppData\Local\Google\Chrome\User Data\Default\)下的数据库文件中。密码数据存储在 Login Data 文件中,使用 Windows DPAPI(Data Protection API)加密。地址和付款信息存储在 Web Data 文件中。
Google 账号同步:如果你开启了 Chrome 同步功能,密码、地址、付款信息会上传到 Google 服务器。Google 使用你的 Google 密码派生的加密密钥对这些数据进行端到端加密(密码同步使用端到端加密,地址和付款方式的加密方案略有不同)。
加密与访问控制
Chrome 在读取自动填充数据时有一层访问控制:
- 密码显示需要验证:在密码管理器中查看已保存的密码明文时,Chrome 会要求输入 Windows 密码或 PIN。这一步通过 Windows 的 Credential Guard 机制实现。
- 付款信息同样需要验证:查看已保存的信用卡完整卡号时需要验证系统密码。
- 地址信息保护较弱:地址信息的访问控制相对宽松,Chrome 不会要求验证密码就能显示完整地址。这是一个安全上的差异点。
谁能读取这些数据
理论上,只有以下场景可以读取你的自动填充数据:
- 你主动在 Chrome 设置中查看(需要验证系统密码)
- 你在网页表单上点击自动填充(Chrome 将数据填入表单字段)
- Google 服务器存储同步数据(端到端加密,Google 无法读取明文)
但问题出在第 2 点——当你点击自动填充时,数据会被写入网页的表单字段中。如果网页本身不可信,这个动作本身就存在风险。
自动填充的隐私风险详解
这一节是这篇文章的核心。自动填充的隐私风险不是理论上的可能性,而是已经实际发生过的安全事件。
自动填充钓鱼攻击(Autofill Phishing)
这是目前自动填充最严重的已知风险,安全研究人员在 2017 年首次公开披露了这种攻击手法,至今仍然有效。
攻击原理:
攻击者创建一个看似正常的网页,比如一个抽奖页面或问卷调查。页面上有几个可见的输入框(比如"请输入您的姓名"),但同时用 CSS 隐藏了额外的输入框:
<!-- 用户能看到的字段 -->
<input type="text" name="fullname" placeholder="姓名" autocomplete="given-name">

<!-- 用户看不到的字段,用 CSS 隐藏 -->
<input type="text" name="email" style="opacity:0; position:absolute;" autocomplete="email">
<input type="text" name="phone" style="opacity:0; position:absolute;" autocomplete="tel">
<input type="text" name="address" style="opacity:0; position:absolute;" autocomplete="street-address">
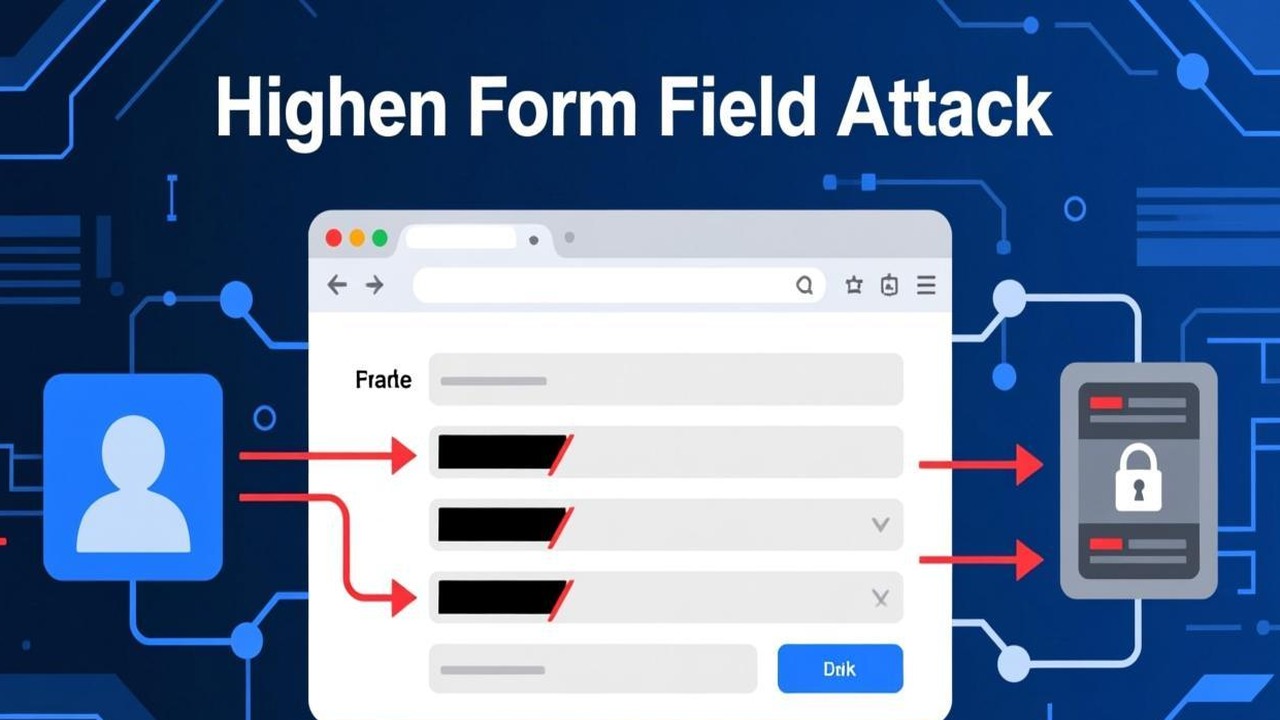
当你在这个页面上点击自动填充时,Chrome 会检测所有带有 autocomplete 属性的字段,无论它们是否可见。Chrome 会把你的姓名填入可见字段,同时把邮箱、手机号、地址填入那些隐藏字段。
恶意网站通过 JavaScript 读取这些隐藏字段的值,就悄无声息地窃取了你的个人信息。整个过程你毫无察觉——你只看到姓名被填好了,还以为一切正常。
攻击的隐蔽性:
这个攻击之所以有效,是因为:
- 你只看到几个正常字段被填充,觉得没有异常
- 隐藏字段通过 CSS 定位在屏幕外或透明度为零,肉眼看不出
- 数据收集是自动的,不需要你额外操作
- 攻击者可以把数据通过 img 标签或 fetch 请求发送到远程服务器
真实影响范围:
安全研究人员的测试显示,Chrome 的自动填充在遇到带有 autocomplete 属性的隐藏字段时,几乎 100% 会填充数据,无论是姓名、邮箱、电话还是地址。Firefox 在这方面稍好一些(部分版本会跳过隐藏字段),但也不是完全免疫。
数据泄露的延伸场景
除了钓鱼攻击,自动填充还有其他数据泄露的途径:
公共电脑风险:如果你在网吧、图书馆或公司的共享电脑上使用 Chrome 自动填充,下一个使用同一电脑的人可能通过 Chrome 设置查看你的地址或付款信息(密码需要验证,但地址不需要)。
恶意扩展读取:Chrome 扩展可以访问网页 DOM,如果你安装了恶意扩展,它可以在你使用自动填充后立即读取表单中的数据。选择可信的 Chrome 扩展非常重要,关于哪些扩展值得安装,参考我们的 Chrome 必装扩展推荐。
浏览器配置文件窃取:Chrome 的用户数据目录中存储了自动填充的数据库文件。如果恶意软件获得了你电脑的访问权限,可以直接读取这些文件(密码数据库有 DPAPI 加密保护,但地址数据库的加密较弱)。
隐私模式下的自动填充
在 Chrome 隐身模式下(Chrome 隐身模式使用指南),自动填充的行为有些特殊:
- 密码不会自动填充,也不会保存新密码
- 地址和付款信息的自动填充仍然可以使用(因为数据存在于你的 Chrome 配置文件中,隐身模式默认可以访问)
- 隐身模式不会记录你的浏览历史,但自动填充仍然会将数据写入表单
如果你对隐私有较高要求,应该考虑使用 Chrome 访客模式,访客模式下不会访问你的自动填充数据。
如何关闭或调整自动填充设置
Chrome 的一个优点是自动填充可以按类型独立开关。你不需要全部关闭,可以根据自己的需求选择性关闭某些类型的填充。
关闭地址自动填充
操作路径:
- 打开 Chrome 设置(
chrome://settings) - 点击左侧边栏的"密码和自动填充"
- 点击"地址等更多信息"
- 在"付款方式和地址"部分,关闭"保存和填充地址"开关
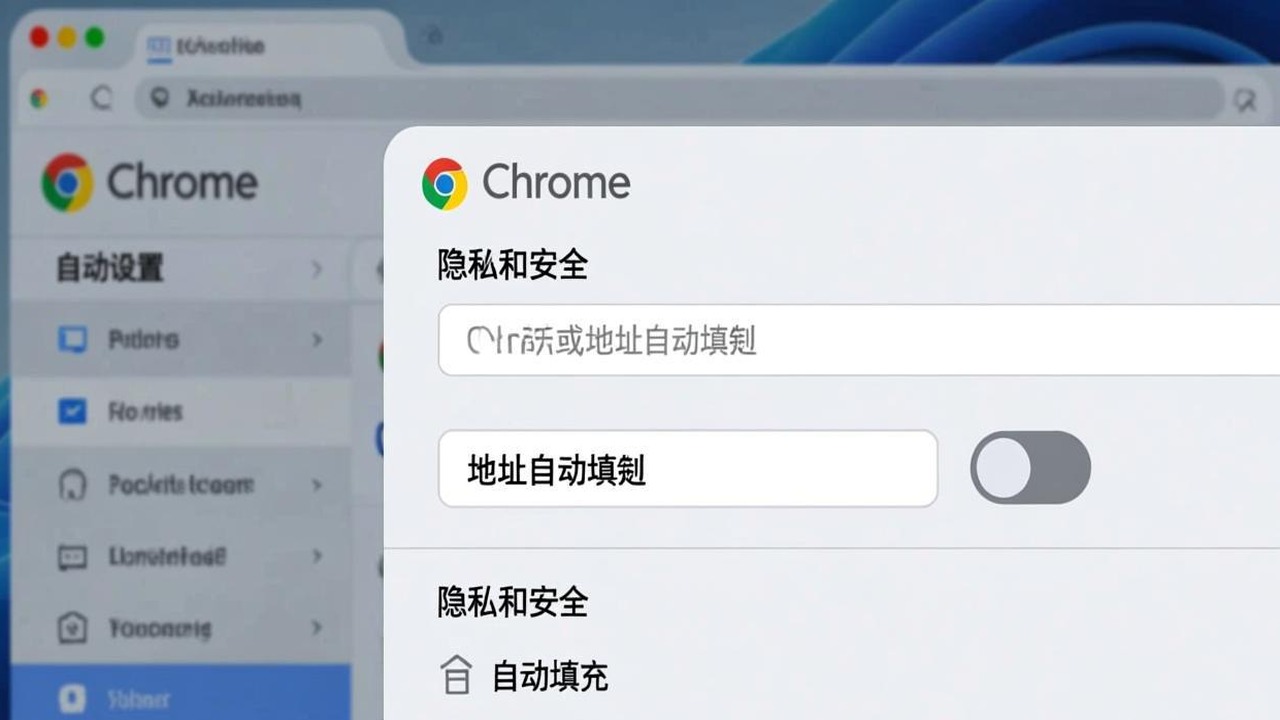
关闭后,Chrome 不再在表单上弹出地址填充建议,也不会保存你新填写的地址信息。已保存的地址数据仍然保留在 Chrome 中,只是不会被自动使用。清理浏览器缓存和自动填充数据也是维护隐私的一部分,参考 Chrome 清除缓存和浏览数据的方法。
关闭付款方式自动填充
同样在"地址等更多信息"的"付款方式和地址"部分,关闭"保存和填充付款方式"。
关闭后,Chrome 不再自动填充信用卡信息,也不再保存新的付款方式。如果你经常在同一个电商网站购物,关闭付款自动填充确实会增加一些手动输入的成本,但从安全角度来说更稳妥。
关闭密码自动填充
- 打开 Chrome 设置
- 点击"密码和自动填充" → “Google 密码管理器”
- 关闭"自动填充密码"开关
如果你使用第三方密码管理器(后面会详细对比),关闭 Chrome 内置的密码自动填充是推荐的做法,可以避免两个填充系统互相冲突。
关闭手机号自动填充
- 打开 Chrome 设置
- 点击"密码和自动填充" → “地址等更多信息”
- 在"电话号码"部分,关闭"使用电话号码自动填充"开关
删除已保存的自动填充数据
如果你之前保存了大量自动填充数据,想要一次性清理:
- 地址:
chrome://settings/addresses,点击每条记录旁的删除按钮 - 付款方式:
chrome://settings/payments,点击每张卡旁的删除按钮 - 密码:
chrome://password-manager,逐条删除或使用"删除所有密码" - 填充历史:
chrome://settings/clearBrowserData,在清除数据时选择"自动填充表单数据"
网站开发者如何影响自动填充行为
作为用户,了解网站开发者能对自动填充做什么,有助于你理解为什么有时候自动填充不工作或表现异常。
autocomplete=“off” 的实际效果
HTML 标准中,开发者可以在 form 或 input 元素上设置 autocomplete="off",告诉浏览器不要对这些字段使用自动填充。
但 Chrome 对 autocomplete="off" 的处理并不总是遵从:
- 对于密码字段,Chrome 通常会忽略
autocomplete="off",仍然提供自动填充。Chrome 团队认为密码自动填充是安全功能(鼓励用户使用复杂密码而不是简单密码),所以选择覆盖开发者的设置。 - 对于地址和付款信息,Chrome 一般会遵从
autocomplete="off"。 - 对于
autocomplete="new-password",Chrome 理解这是注册页面的新密码字段,会提示保存但不自动填充。
autocomplete 属性错误导致的填充异常
有些网站的 autocomplete 属性写错了,比如 autocomplete="name" 而不是 autocomplete="given-name"。Chrome 对标准值的匹配是精确的,一个拼写错误就可能导致填充失败或填错字段。
另外一个常见问题是开发者把 autocomplete 用在了错误的 input 类型上。比如把 autocomplete="email" 写在了 type=“text” 的字段上而不是 type=“email” 上,Chrome 可能会忽略这个提示。
多步骤表单中的填充问题
很多电商网站使用多步骤结账流程(第一步填地址、第二步填付款信息)。Chrome 的自动填充在每个步骤独立工作——它在当前可见的表单中查找可填充字段。如果网站用 JavaScript 动态加载后续步骤的表单,Chrome 可能无法一次性填充所有字段。
第三方自动填充扩展对比
Chrome 内置的自动填充功能适合大多数用户,但如果你有更专业的需求,第三方扩展提供了更多功能。
Bitwarden(免费 + 付费)
Bitwarden 是目前最受欢迎的开源密码管理器之一,Chrome 扩展支持密码、信用卡、身份信息(地址等)的自动填充。
优势:完全开源、免费版功能完整、支持自建服务器、跨平台同步。对于安全意识强的用户,Bitwarden 的透明度是最大的卖点。
劣势:地址自动填充的识别准确率不如 Chrome 内置(因为 Chrome 能访问更多系统级信号)。界面相对简洁,功能不如 1Password 丰富。
自动填充冲突:安装 Bitwarden 后,建议在 Chrome 设置中关闭内置密码自动填充。地址和付款方式的填充可以保留 Chrome 内置的,也可以用 Bitwarden 的身份信息填充,两者不会冲突,但建议选择一个以免混淆。
1Password(付费为主)
1Password 的 Chrome 扩展是付费产品中口碑最好的自动填充方案。
优势:Watchtower 功能自动检测密码泄露、用户界面设计出色、支持"一键填充"在当前表单上直接填充全部字段。1Password 的表单识别能力经过多年打磨,准确率很高。
劣势:订阅制收费,个人版年费约 36 美元。不提供免费的自托管方案。
Dashlane(付费)
Dashlane 的特色功能是密码健康度分析和暗网监控。
优势:内置 VPN 功能(桌面客户端)、密码变更自动化(一键更新多个网站的密码)、实时暗网数据泄露警报。
劣势:价格最高(年费约 60 美元)、免费版限制为最多 50 个密码。自动填充的识别速度略慢于 1Password。
LastPass(免费额度有限)
曾经最受欢迎的密码管理器,但在 2023 年发生了严重的安全事件后,信任度大幅下降。
优势:免费版支持无限设备(但只能选一种设备类型)。
劣势:2023 年数据泄露事件暴露了LastPass 的安全架构存在严重缺陷。不推荐新用户使用。
其他自动填充辅助工具
除了完整的密码管理器,还有一些专注于特定场景的自动填充工具:
- Form Autofill(扩展):轻量级的表单填充工具,可以自定义填充模板,适合经常填写固定表单的用户。
- 多账号切换扩展:如果你经常需要在多个账号之间切换登录,可以使用像 SessionBox 这样的扩展,每个标签页保持独立的登录状态。
Chrome 与其他浏览器的自动填充对比
不同浏览器在自动填充的实现上有明显差异,了解这些差异有助于你选择最适合自己的浏览器。
Firefox 的自动填充策略
Firefox 的地址自动填充(功能名称也是 Autofill)支持地址和付款信息的保存与填充,但有一个关键区别:Firefox 对隐藏字段的填充更为谨慎。
在同样的钓鱼攻击测试中,Firefox 倾向于不填充被 CSS 隐藏或不可见的字段,这在一定程度上降低了自动填充钓鱼的风险。不过 Firefox 的自动填充准确率整体略低于 Chrome,特别是在表单结构不规范的网站上。
如果你在选择浏览器时考虑安全因素,可以看看我们的 Chrome 与 Firefox 详细对比。
Brave 的隐私导向策略
Brave 浏览器 默认对自动填充采取了更保守的策略:
- 默认不启用地址和付款信息的自动填充,需要用户手动开启
- 密码自动填充默认开启,但可以选择关闭
- 内置了 Shield 隐私功能,可以检测和拦截可疑的表单行为
Brave 的整体思路是优先保护隐私,即使牺牲一些便利性。
Edge 的自动填充实现
Edge 基于 Chromium 内核,自动填充的基础架构和 Chrome 非常相似。不过微软在 Edge 中增加了一些差异化功能:
- Microsoft Wallet 集成,可以将付款信息与 Microsoft 账号同步
- 支持从 Outlook 联系人自动导入地址信息
- 密码监控功能,检测保存的密码是否出现在已知的数据泄露中
关于 Edge 和 Chrome 的全面对比,参考 Chrome 与 Edge 深度比较。
自动填充的最佳实践
结合前面的风险分析,这里总结一套实用的自动填充配置策略。
对安全要求一般的用户
如果你主要在家用电脑上使用 Chrome,访问的网站大多是可信的:
- 保留密码自动填充:这是安全性最好的自动填充类型,Chrome 的密码存储有 DPAPI 加密保护
- 保留地址自动填充:日常使用很方便
- 关闭付款方式自动填充:信用卡信息太敏感,手动输入几秒钟的事,但泄露的代价很高
- 安装一个可靠的密码管理器扩展:比如 Bitwarden,用于管理密码
对安全要求较高的用户
如果你经常使用公共电脑,或者对隐私保护特别在意:
- 关闭所有 Chrome 内置自动填充:包括密码、地址、付款方式
- 使用独立的密码管理器:Bitwarden 或 1Password,配合它们的浏览器扩展进行填充
- 在公共电脑上使用访客模式:不加载任何已保存的自动填充数据
- 定期清理自动填充数据:删除不再使用的地址和付款信息
针对自动填充钓鱼的防范
不管你的安全配置是什么等级,以下几条规则适用于所有人:
- 不在不熟悉的网站上使用自动填充:如果一个网站看起来陌生、URL 不规范、或者页面布局粗糙,手动输入比自动填充安全得多
- 填充前快速检查页面:看看表单区域是否有异常——比如字段数量比你预期的多,或者某些区域有奇怪的空白
- 使用扩展检测隐藏字段:一些安全扩展可以高亮页面上的隐藏表单字段,帮你识别潜在的钓鱼攻击
- 保持 Chrome 更新:Google 一直在改进自动填充的安全性,新版本可能包含针对钓鱼攻击的防护措施
定期维护自动填充数据
自动填充数据会随着时间积累,其中很多可能已经过时了。建议每几个月做一次清理:
- 打开
chrome://settings/addresses,删除不再使用的地址 - 打开
chrome://settings/payments,删除过期或不再使用的信用卡 - 打开
chrome://password-manager,删除已关闭账号的密码 - 打开
chrome://password-manager,删除已关闭账号的密码 - 在
chrome://settings/clearBrowserData中清除过时的自动填充缓存
保持自动填充数据的精简,既减少了泄露风险,也提高了填充的准确性——当 Chrome 保存了 5 个地址时,选择正确的那个可能需要犹豫;如果只有 2 个,瞬间就能选对。
总结
Chrome 浏览器 的自动填充功能是一把双刃剑——它能显著提高你的浏览效率,但也可能在不知不觉中泄露敏感信息。理解它的工作原理和潜在风险,是合理使用这项功能的第一步。
核心建议:
- 在可信网站(银行、电商、邮箱)上放心使用自动填充
- 在陌生或不熟悉的网站上手动输入
- 关闭付款方式的自动填充,信用卡信息值得多花几秒手动输入
- 保持 Chrome 更新到最新版本,享受持续改进的安全防护
- 每 2-3 个月清理一次不再使用的自动填充数据
自动填充不是洪水猛兽,也不是万无一失。了解它的边界,在自己的安全需求和便利程度之间找到平衡点,才是最明智的做法。如果你对密码管理有更高要求,也可以参考 Chrome 必装扩展推荐 中的第三方密码管理器方案。
声明:本站为 Chrome 浏览器使用技巧分享平台,与 Google 公司无关。所有产品名称归原权利人所有。
相关推荐:Chrome插件推荐 · Chrome技巧教程 · 浏览器插件下载
Chrome浏览器被劫持怎么办:2026年主页被改、搜索引擎跳转、弹窗广告的完整清除方案
Chrome 被劫持是 Windows 用户最头疼的问题之一:主页变了、搜索跳转到奇怪网站、广告弹不停。重装 Chrome 也没用——因为问题常常不在 …
Chrome扩展安全指南:2026年5步识别恶意插件+20个必须审查的权限详解
2025年,一款伪装成"免费YouTube下载器"的Chrome扩展被发现包含恶意代码,已经窃取了超过6万名用户的浏览历史、Cookie和密 …
Chrome下载管理进阶指南:2026年批量下载、断点续传与下载文件夹自动分类
Chrome 的下载管理只有一个栏和一个列表页面——没有批量操作、没有自动分类、没有速度限制。但对于经常下载的人来说,这些功能其实是可以通过扩展和隐藏设置实现的 …